JAL、国内線運賃は継続的な値上げが必要 決算会見で鳥取社長らが説明
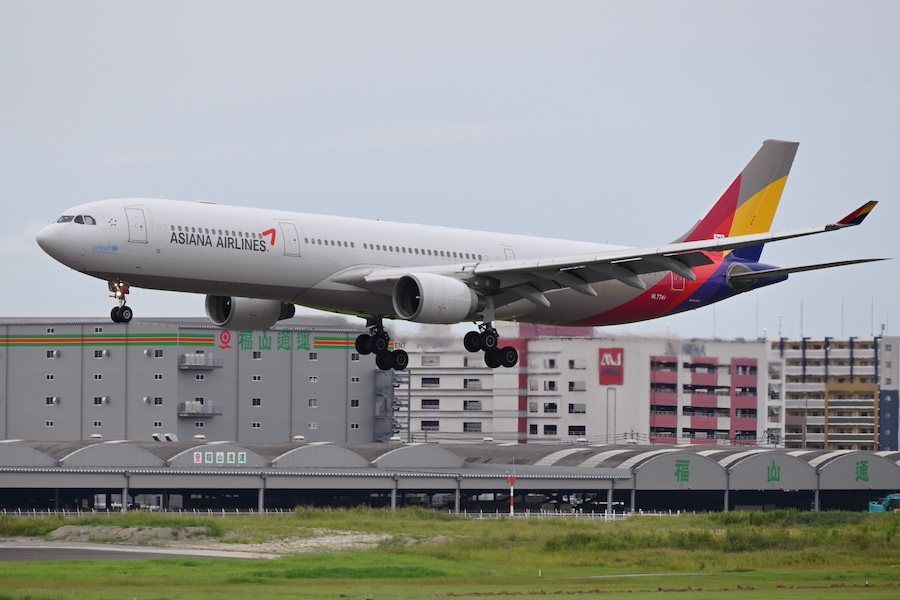
アシアナ航空は、旅客サービスシステムの委託先であるアマデウスITグループのシステムが不正アクセスを受け、予約情報の一部が外部から参照された形跡があったと発表した。
アシアナ航空では10月20日午後10時49分(韓国時間)にアマデウスから正式な通知を受け、直ちに初期のセキュリティ措置を実施した。同社内部のデータベースへの侵害の痕跡は確認されていない。韓国政府の関係当局にも報告した。
影響を受けたデータには、一部の乗客の予約番号(PNR)が含まれていることが確認された。その他の項目については、アマデウスを通じて確認を進めている。判明している対象者には、個別にメールで通知した。
アマデウスからは、不正アクセスの遮断やダークウェブの監視開始を含む是正措置を進めているとの報告があった。同社もアマデウスと連携し、セキュリティ対策と再発防止策の強化を進めている。
現時点で二次被害は報告されていない。アシアナ航空では予防措置として、不審なリンクをクリックしない、不明な添付ファイルをダウンロードしない、個人情報の要求に応じないよう呼びかけている。