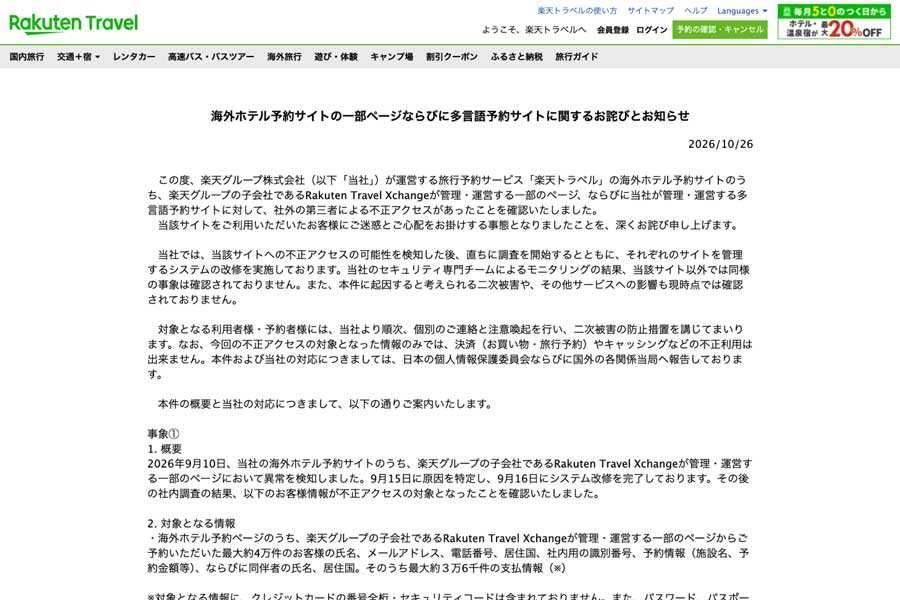
楽天グループは、旅行予約サービス「楽天トラベル」の海外ホテル予約サイトの一部ページと多言語予約サイトに対し、第三者による不正アクセスがあったことを確認したと発表した。
子会社のRakuten Travel Xchangeが管理・運営する海外ホテル予約サイトの一部ページでは、9月10日に異常を検知し、9月15日に原因を特定、9月16日にシステム改修を完了した。対象となったのは、当該ページから予約した最大約4万件の利用者の氏名、メールアドレス、電話番号、居住国、社内用の識別番号、予約情報(施設名、予約金額など)、同伴者の氏名と居住国。このうち最大約36,000件は支払情報も対象となった。支払情報にはクレジットカードの発行者識別番号と下4桁、名義、有効期限、国際ブランド区分が含まれる。カード番号の全桁やセキュリティコード、パスワード、パスポートなどの身分証明書情報、住所は含まれていない。さらに、当該ページにログインした最大約260万件の利用者の氏名、メールアドレス、電話番号、社内用の識別番号も対象となった。
多言語予約サイトでは、10月20日に不正アクセスの可能性を検知し、同日に原因を特定、翌21日にシステム改修を完了した。対象となったのは、同サイトにログインした最大約86万件の利用者のメールアドレスと社内用の識別番号、管理画面で入力された最大約4万件の宿泊施設従業員のアカウント名、メールアドレス、社内用の識別番号。
すでにアクセス経路の遮断とシステムの改修を実施したほか、個人情報保護委員会および国外の関係当局へ報告した。セキュリティ専門チームによるモニタリングの結果、当該サイト以外で同様の事象は確認されていない。二次被害やその他サービスへの影響も現時点では確認されていないとしている。
また、今回対象となった情報のみでは、決済やキャッシングなどの不正利用はできないとしている。対象となる利用者には順次、個別に連絡と注意喚起を行う。
⇒詳細はこちら