「発車オーライネット」に不正アクセス 最大8,341件の予約情報が流出の可能性

発車オーライネット

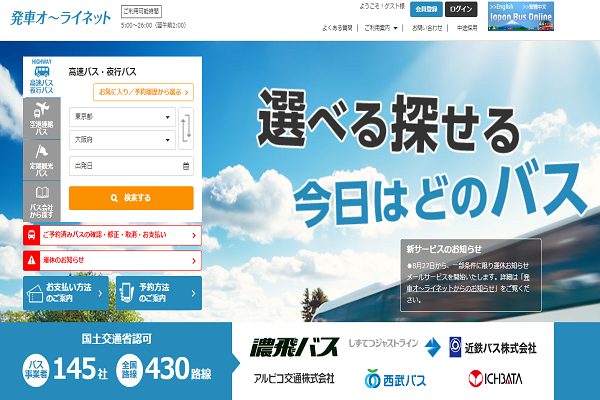
工房は10月15日、運営するバスチケット予約ポータルサイト「発車オーライネット」の外部取引先連携用APIサーバーが第三者による不正アクセスを受け、予約情報の一部が流出したと発表した。

9月16日から19日にかけて、バス運行会社などに予約サービスを提供するために利用している連携用APIサーバーに不審なアクセスがあったことを、10月13日に検知した。直ちに該当サーバーの通信を遮断したが、措置を講じるまでの間に予約情報の一部が外部へ漏えいした痕跡を確認した。

流出した可能性があるのは、バスチケットの利用日時が7月16日から11月29日までの一部の予約情報で、カタカナの予約名(氏名)、電話番号、予約バス情報(乗車日、路線、予約番号など)。クレジットカード情報、銀行口座情報、住所、メールアドレス、パスワードなどは該当サーバーに保存されていない。

対象は最大8,341件、5,614人(いずれも最終確認中)。このうち「発車オーライネット」で流出したのは548件、448人(同)となる。対象者には順次メールで報告する。

工房では個人情報保護委員会へ報告したほか、管轄の警察署へ被害届を提出し、刑事捜査に協力している。該当サーバーのセキュリティ対策は完了し、現在は不正アクセスの継続や被害の拡大がないことを確認している。連携する各バス事業者や旅行サイト運営会社にも状況を報告したという。